여러 AI 모델을 한 화면에서 골라 쓰는 서비스는 편리합니다. 그런데 회사 자료나 개인 정보가 선택한 모델로 바로 가는지, 중간 업체 서버에 남는지 이용자는 알기 어렵습니다. 앤트로픽은 9월 10일 보고서에서 일부 제3자 경로의 대화가 다른 모델로 전달·저장된 사례를 확인했다고 밝혔습니다.
모든 AI 연결 서비스가 같은 방식으로 움직인다는 뜻은 아닙니다. 이번 자료는 앤트로픽이 자사 시스템에서 탐지한 특이 사례를 정리한 것입니다. 핵심은 내 대화가 어떤 회사를 거쳐 어디에 저장되는지 확인할 수 있느냐입니다.
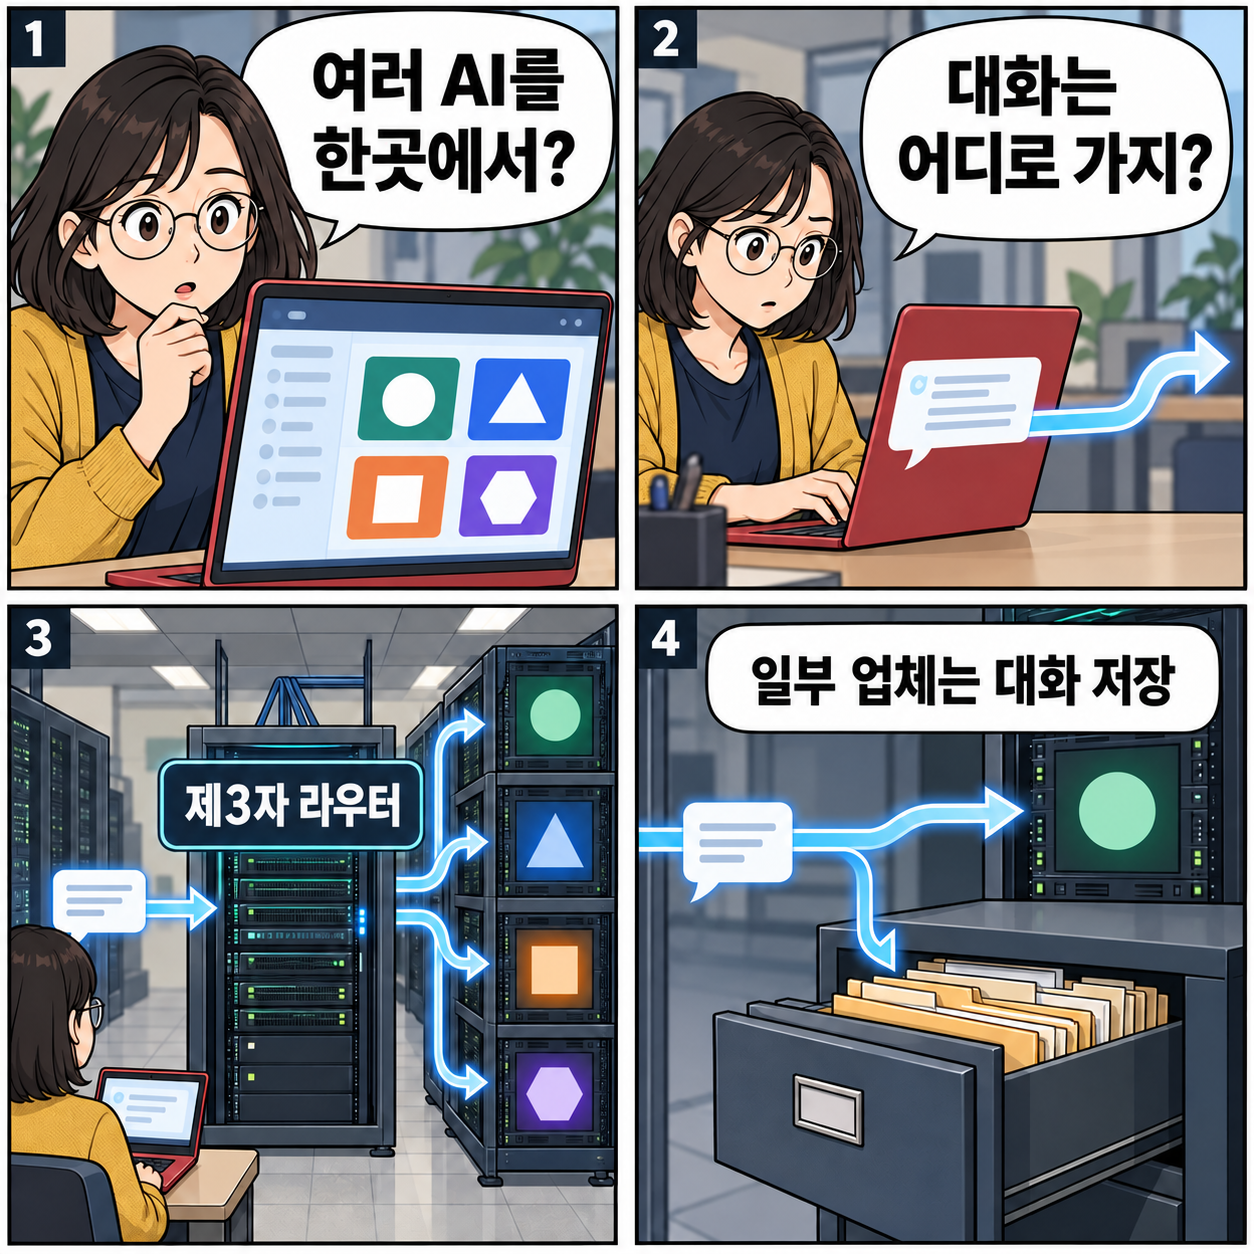
AI 라우터의 중간 경로
제3자 AI 라우터는 하나의 화면에서 여러 회사의 모델을 연결하는 중간 서비스입니다. 질문을 받으면 선택한 모델 사업자에게 전달하고, 돌아온 답을 다시 보여줍니다. 이용자와 최종 모델 사이에 사업자 한 곳이 더 들어가는 구조입니다.
중간 사업자가 있다는 사실만으로 문제가 생기는 것은 아닙니다. 다만 요청과 답변을 잠시 처리하는지, 별도로 기록하거나 다른 목적으로 쓰는지에 따라 데이터의 행선지가 달라집니다. 화면의 모델 이름만으로 전체 경로를 알 수 없는 이유입니다.
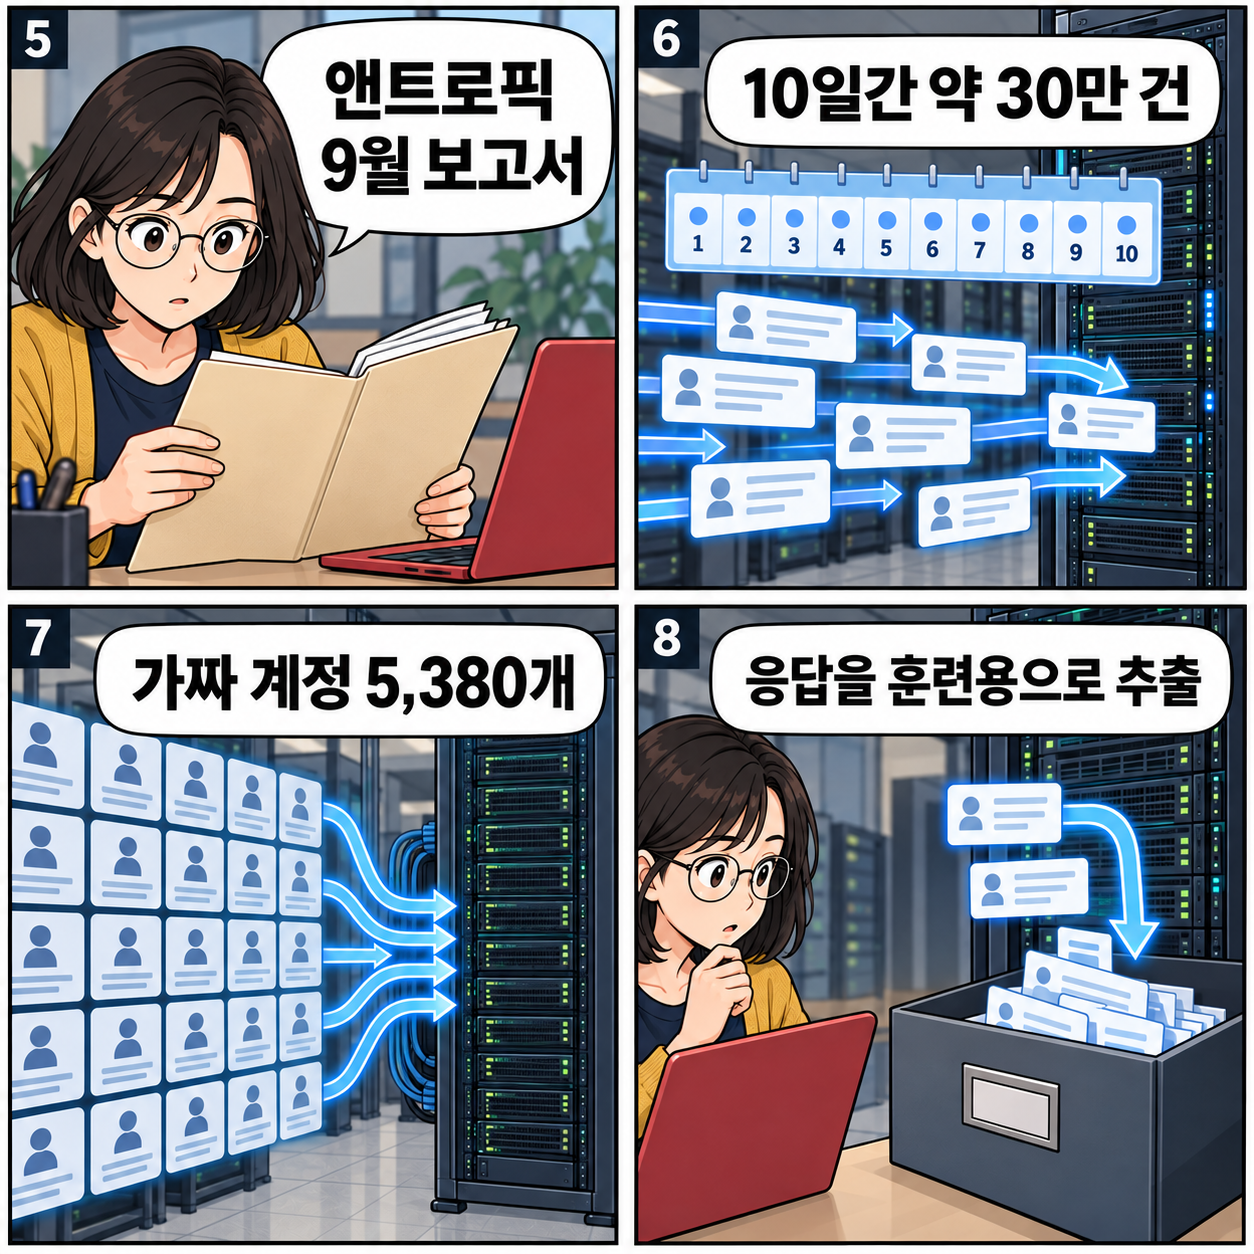
10일간 약 30만 건
앤트로픽은 보고서에서 문샷AI가 자사 이용자의 요청을 Kimi가 아닌 Claude로 조용히 전달한 사례를 발견했다고 주장했습니다. 한 번의 10일 조사 구간에는 약 30만 건의 요청이 전달됐고, 이 과정에 가짜 계정 5,380개로 구성된 프록시 네트워크가 쓰였다고 설명했습니다. 이용자는 자신이 Kimi를 사용한다고 생각했지만 실제 답은 Claude에서 왔다는 것이 앤트로픽의 조사 결과입니다.
이 숫자는 모든 문샷 이용자나 라우터 전체를 뜻하지 않습니다. 앤트로픽이 특정 기간과 흐름에서 관찰했다고 밝힌 규모입니다. 보고서에 언급 기업의 반론이나 외부 독립 검증은 없어, 회사 측 조사라는 범위를 떼어 읽어야 합니다.
대화와 모델 훈련
앤트로픽은 문샷이 전달된 대화 일부를 저장하고, Claude의 답변과 추론 흔적을 자사 모델 훈련에 쓰기 위한 추출 절차를 만들었다고 밝혔습니다. ‘증류’는 성능이 높은 모델의 답변 패턴을 모아 다른 모델을 학습시키는 방식입니다. 이용자 질문도 학습 재료의 한쪽이 될 수 있습니다.
모델 회사끼리의 기술 도용 문제와 이용자 정보 문제는 구분해야 합니다. 전자는 다른 모델의 능력을 허가 없이 가져갔는지에 관한 문제이고, 후자는 이용자가 예상하지 못한 곳으로 입력이 이동했는지에 관한 문제입니다. 이용자에게 더 직접적인 질문은 두 번째입니다.
민감정보가 섞인 세션
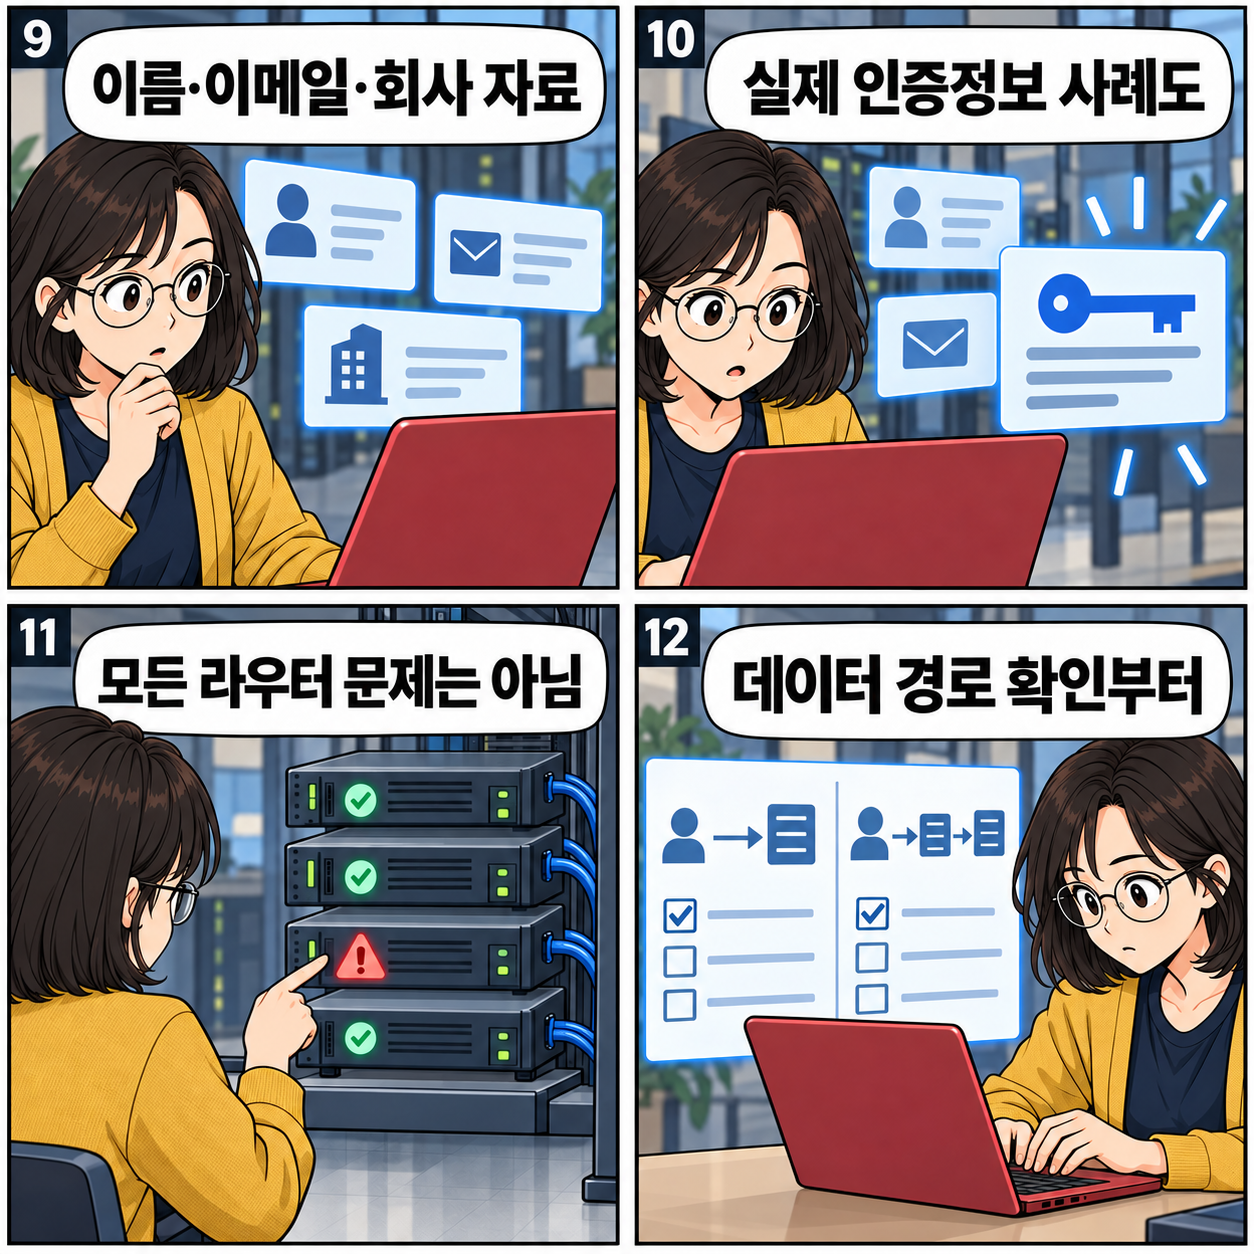
보고서는 제3자 라우팅 서비스에서 넘어온 일부 세션에 이름, 이메일 주소, 회사 자료가 포함됐다고 밝혔습니다. 적어도 12개 언어권의 수백 명 이용자 데이터가 관찰됐고, 내부 개발 자료와 실제 인증정보가 들어간 사례도 제시했습니다. 전체 이용자가 노출됐다는 뜻은 아닙니다.
예를 들어 오류를 고치려고 설정 파일을 통째로 붙이면 연락처나 접속 토큰도 함께 들어갈 수 있습니다. 이는 입력 경로의 중요성을 설명하기 위한 가상 예시입니다. 중간 서비스가 대화를 보관한다면 최종 모델의 개인정보 설정만으로 전체 저장 범위를 알 수 없습니다.
보고서의 범위와 대응
보고서는 2025년 12월부터 2026년 8월까지 앤트로픽이 차단한 활동 중 특히 눈에 띄는 사례를 다룹니다. 회사도 이를 전형적인 사용으로 보지 않았습니다. 모든 제3자 라우터가 대화를 저장하거나 판매한다고 일반화할 수는 없습니다.
앤트로픽은 비정상 계정 신호와 전용 탐지기로 요청을 막고 계정을 차단한다고 설명했습니다. 내부 추론을 요약·암호화하고, 오용 신호가 있으면 신원 확인도 요구합니다. 이는 회사의 대응 설명이며, 외부 중간업체에 저장된 이용자 데이터가 삭제됐다는 발표는 아닙니다.
서비스 선택의 확인 항목
AI 연결 서비스를 고를 때는 모델 수만 보지 말고 운영사가 누구인지, 요청과 답변을 저장하거나 훈련에 쓰는지 확인할 필요가 있습니다. 최종 모델과 중간 서비스의 약관은 다를 수 있습니다. 민감한 업무라면 데이터 경로가 명확한 공식 서비스나 공식 API와 비교하는 편이 좋습니다.
편리한 통합 화면이 데이터 경로까지 단순하게 만들지는 않습니다. 운영사와 저장 정책이 명확하지 않은 서비스에는 회사 문서, 개인 식별정보, 비밀번호나 API 키 같은 인증정보를 입력하지 않는 것이 구체적인 기준입니다.
독자 의견